Java4Shell: ثغرة حرجة في مفكّك Base64 بجافا وما يجب فعله اليوم
ثغرة CVE-2026-114938 في مفكّك Base64 بجافا تتيح تنفيذ شيفرة عن بُعد دون مصادقة على بعض الخوادم. اعرف بثلاثة شروط إن كنت متأثرًا، ثم حدّث خطوة بخطوة.
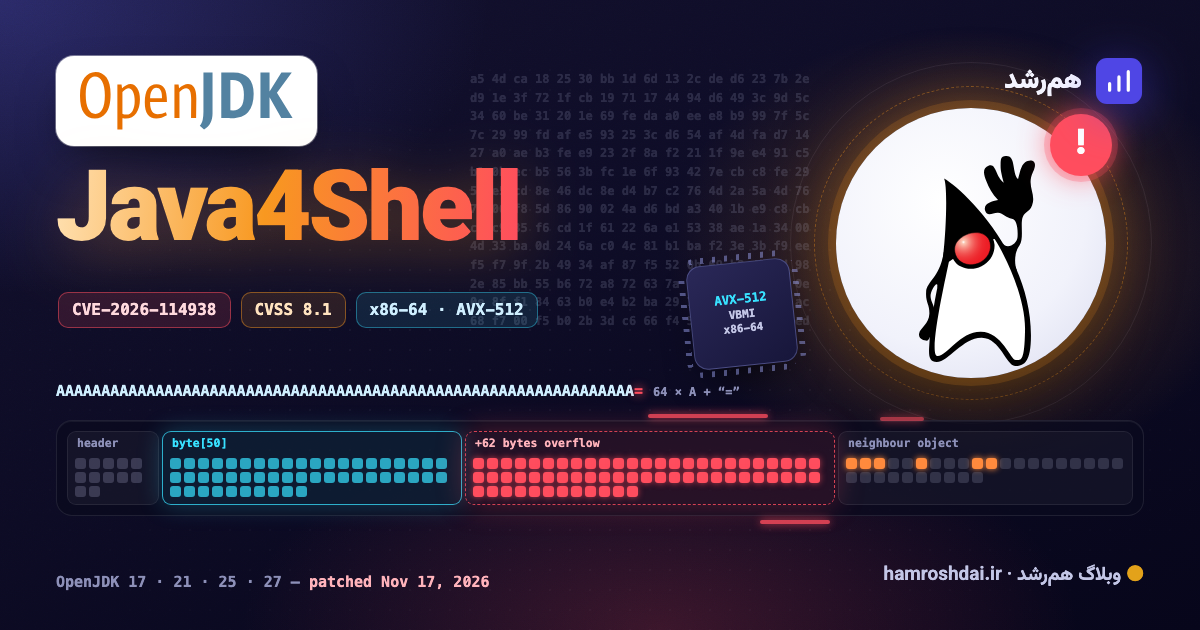
في 17 نوفمبر 2026 أصدرت Oracle ومشروع OpenJDK إصلاحًا للثغرة CVE-2026-114938، وهي خلل من نوع إفساد الذاكرة في مفكّك ترميز Base64 في جافا أطلق عليه مكتشفوه اسم Java4Shell. يستطيع مهاجم لا يملك أي حساب أن يرسل سلسلة Base64 معدّلة إلى خادم متأثر، فيُفسد ذاكرة heap في آلة جافا الافتراضية، وقد يصل في أسوأ الحالات إلى تنفيذ شيفرة عليه. وفي اليوم نفسه دعت CISA المؤسسات إلى التحديث فورًا.
لكن ليس كل خادم جافا معرّضًا للخطر. فالثغرة تحتاج إلى ميزة معيّنة في المعالج، ونطاق محدد من إصدارات JDK، وإعداد افتراضي في JVM. يشرح هذا الدليل كيف تعمل الثغرة، وكيف تعرف خلال دقائق إن كانت خوادمك متأثرة، وما الذي يجب فعله اليوم.
ما الذي صدر في 17 نوفمبر؟
ثلاثة مصادر أساسية توضّح الصورة:
نشرة الثغرات من OpenJDK بتاريخ 17 نوفمبر تذكر عشر ثغرات أُصلحت في هذا الإصدار. أخطرها CVE-2026-114938: المكوّن
hotspot/compiler، ودرجة 8.1 في CVSS 3.1، وهي معلَّمة على فروع 17 و21 و25 و27.تحديث Oracle الأمني الحرج لشهر نوفمبر 2026 يضم 655 إصلاحًا أمنيًا، منها 11 لـ Oracle Java SE. وتصنّف مصفوفة المخاطر لدى Oracle هذه الثغرة بأنها قابلة للاستغلال عن بُعد دون مصادقة، مع تعقيد هجوم مرتفع وأثر مرتفع على السرية والسلامة والتوافر.
نشر باحثو شركة Calif الذين أبلغوا عن الثغرة شرحًا تقنيًا بعد ظهر اليوم نفسه، ومنحوها 9.2 وفق CVSS 4.0.
ويصنّفها المركز الكندي للأمن السيبراني على أنها فيض في المخزن المؤقت داخل heap (CWE-122)، وقال في 17 نوفمبر إنه لا يعلم حتى ذلك الوقت باستغلال فعلي.
كيف يكسر مفكّك Base64 لغةً آمنة من ناحية الذاكرة؟
تتحقق جافا من كل وصول إلى المصفوفات، ولهذا يندر إفساد الذاكرة في شيفرة جافا. لكن آلة JVM نفسها تحتوي على شيفرة منخفضة المستوى. فلتسريع فك ترميز Base64 تستخدم HotSpot إجراءات مكتوبة يدويًا (intrinsics) تعتمد على تعليمات AVX-512 VBMI في معالجات x86-64 التي تدعمها.
بحسب Calif، يقع الخلل في الجزء الذي يعالج آخر بضعة محارف. ومثالهم 64 حرف A يليها = واحد. لهذا المدخل المكوّن من 65 محرفًا تحجز جافا مصفوفة نتيجة بحجم 50 بايت. وبعد فك أول 64 محرفًا يخطئ الإجراء في معالجة = الزائد، فيحسب طول مخرجات سالبًا ويحوّله إلى كتابة كاملة بحجم 64 بايت، أي أن 62 بايت تُكتب خارج نهاية المصفوفة. صحيح أن جافا ترفض المدخل في النهاية، لكن الكائنات المجاورة في الذاكرة قد تكون تضرّرت قبل ذلك.
ويصف باحثو Calif نتيجتين محتملتين:
تسريب المعلومات: قراءة الذاكرة المحيطة بالكائن التالف على طريقة Heartbleed، ما قد يكشف أسرارًا مثل المفاتيح والرموز.
تنفيذ شيفرة عن بُعد: ترتيب ذاكرة heap بحيث تمنح الكتابةُ الزائدة المهاجمَ السيطرة على العملية.
ثمة نقطتان مهمتان عند تقييم الخطر. الأولى أن Base64 موجود في كل مكان: ترويسات المصادقة والرموز ورفع الملفات ورسائل الشبكة. وقد أثبتت Calif تنفيذ الشيفرة قبل تسجيل الدخول في الإعدادات الافتراضية لكل من Keycloak وJira وConfluence من Atlassian وJFrog Artifactory وJenkins وPingFederate، وبعد تسجيل الدخول في Apache Kafka وSolr وElasticsearch وGerrit وSpinnaker. وتقول إن القائمة ليست شاملة، وإنها استغلت أيضًا تطبيقات تجريبية مبنية على Spring Boot وApache Struts. والثانية أنه لا يوجد استغلال عام واحد: فكل تطبيق يحتاج إلى سلسلة خاصة به، وقد تؤدي محاولة فاشلة إلى انهيار JVM.
هل أنت متأثر؟ ثلاثة شروط
لا تكون عملية جافا معرّضة للخطر إلا إذا تحققت الشروط الثلاثة معًا. وهي مأخوذة من شرح Calif وإرشادات فريق Keycloak.
إصدار JDK ضمن النطاق المتأثر. بحسب Calif، تتأثر إصدارات OpenJDK من 17.0.6 فما بعد حتى الإصلاح. ويشمل ذلك التوزيعات المبنية على OpenJDK: Eclipse Temurin وAmazon Corretto وAzul Zulu وMicrosoft Build of OpenJDK وBellSoft Liberica وSAP SapMachine وإصدارات Red Hat.
المعالج يدعم AVX-512 VBMI. ومن الأمثلة Intel Xeon من أجيال Ice Lake وSapphire Rapids وEmerald Rapids وGranite Rapids، وAMD EPYC وRyzen من Zen 4 فما بعد. أما خوادم ARM64، ومنها Graviton وApple Silicon، فليست متأثرة.
إجراءات Base64 المسرّعة مفعّلة، وهو الوضع الافتراضي، ولم تُقيَّد JVM بـ AVX2.
وتذكر Oracle والمركز الكندي الإصدارات المتأثرة والمُصلَحة كالتالي:
الفرع | المتأثر (حتى وبما فيه) | الإصدار المُصلَح |
|---|---|---|
Java 17 | 17.0.21.0.3 (بدءًا من 17.0.6) | 17.0.21.1 |
Java 21 | 21.0.13.0.3 | 21.0.13.1 |
Java 25 | 25.0.5.0.3 | 25.0.5.1 |
Java 27 | 27.0.1.0.3 | 27.0.1.1 |
Java 8 Enterprise Performance Pack | 8u511b33-perf | 8u513-perf |
إصدارات Java 8 وJava 11 العادية غير معلَّمة لهذه الثغرة في نشرة OpenJDK، لكنها مذكورة لثغرات أخرى في الإصدار نفسه، لذا تحتاج إلى تحديث هذا الشهر أيضًا.
والآلات الافتراضية معنية كذلك: المهم هو ما إذا كان المشرف الافتراضي (hypervisor) يُظهر علامة المعالج للنظام الضيف، ولهذا يجب تشغيل الفحص التالي على المضيف أو العقدة الفعلية.
ماذا تفعل اليوم؟ قائمة عملية
1. اعثر على كل بيئات تشغيل جافا. تنبّه CISA إلى أن JDK وبيئات التشغيل المضمّنة في تطبيقات الأطراف الثالثة وصور الحاويات والأجهزة كثيرًا ما لا تظهر بندًا مستقلًا في قوائم البرمجيات. افحص ما داخل الصور ومنتجات المورّدين، لا java الخاص بالنظام فقط.
2. افحص المعالج على كل مضيف أو عقدة. أمر Calif على لينكس:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'يجب أن تظهر العلامات الأربع كلها. وفي Kubernetes شغّل الأمر على العقدة، لا على حاسوبك المحمول.
3. حدّث إلى إصدار مُصلَح. استخدم 17.0.21.1 أو 21.0.13.1 أو 25.0.5.1 أو 27.0.1.1، أو ما يعادلها لدى مورّدك. أعد بناء صور الحاويات بدل ترقيع الحاويات العاملة. ولم تتحرك التوزيعات بالسرعة نفسها: بحسب Tenable، حتى 18 نوفمبر كانت Amazon Corretto وAzul Zulu قد أصدرتا نسخًا مُصلَحة، وكان طرح Eclipse Temurin جاريًا. راجع صفحة مورّدك قبل أن تفترض شيئًا.
4. إن لم تستطع التحديث بعد، فعطّل المسار المتأثر. شغّل JVM بالعلامة:
-XX:-UseBASE64Intrinsicsتعطّل هذه العلامة شيفرة Base64 المسرّعة فقط، وتعدّها Red Hat الحل المؤقت المفضّل. أما البديل -XX:UseAVX=2 فيعطّل استخدام AVX-512 بالكامل. والعلامتان لـ x86-64 فقط: إذ تحذّر Calif من أن جافا على ARM لا تتعرف عليهما ولن تبدأ العمل.
5. تحقّق من JVM العاملة، لا من ملف الإعدادات. نصيحة Keycloak تنطبق على أي خدمة جافا:
jcmd $PID VM.flags -all | grep -F UseBASE64Intrinsicsالمخرجات المتوقعة هي UseBASE64Intrinsics = false. ورؤية المتغير في ملف البيئة ليست دليلًا كافيًا.
6. ابدأ بالخدمات المكشوفة على الإنترنت، وخاصة أنظمة تسجيل الدخول والهوية مثل Keycloak، وخوادم CI مثل Jenkins، وكل ما يفك ترميز Base64 قبل المصادقة. وقد نقلت Keycloak صور الإصدار 26.8 (الوسوم latest و26.8 و26.8.2 و26.8.2-3) إلى بيئة تشغيل مُصلَحة.
7. راقب العلامات التحذيرية. تذكر CISA من المؤشرات انهيارات JVM غير المتوقعة وبيئات التشغيل المجهولة وعمليات جافا المريبة. وموجة من ملفات الانهيار hs_err_pid على خدمة عامة تستحق الانتباه هذا الأسبوع.
وضع الاستغلال
بحسب Tenable، حتى 18 نوفمبر كانت عدة جهات قد بنت استغلالًا عاملًا دون نشره، ورصدت GreyNoise محاولات استغلال دون تأكيد نجاحها، ولم تكن الثغرة قد أُدرجت بعد في قائمة CISA للثغرات المستغلة (KEV). أما إثبات المفهوم العلني من Calif فيكشف فقط ما إذا كان مزيج معيّن من JDK والمعالج يفعّل الخلل، ولا يسيطر على العملية.
النافذة ضيقة. فمدخل التفعيل قصير وعلني، وطريقة الاستغلال موثّقة، والتطبيقات المتأثرة من أكثرها انتشارًا في شبكات المؤسسات. فاعتبر المسافة بين «لا استغلال مؤكدًا» و«استغلال واسع» أيامًا لا شهورًا.
الدرس الأكبر: شيفرة لم تكن تحتاجها أصلًا
تلفت نقطتان في شرح Calif الانتباه. يقول الباحثون إنهم وجدوا الثغرة بمساعدة وكيل برمجة بالذكاء الاصطناعي في نحو ساعة، وبنوا أول استغلال في ساعتين أُخريين، وأنفقوا أقل من 200 دولار على الرموز. كما أن الشيفرة المتأثرة تحسين للأداء لا تستفيد منه كثيرًا معظم التطبيقات التي تفك بضع مئات من البايتات في كل مرة.
وخلاصة Calif جديرة بالاهتمام: في الأمن، اسأل «ماذا نحذف؟» بقدر ما تسأل «ماذا نبني؟». وعمليًا يعني ذلك إبقاء بيئات التشغيل محدّثة بوصفه عملًا روتينيًا لا مشروعًا، ومعرفة إصدار JDK الذي تعمل به كل خدمة فعلًا، وإيقاف الميزات التي لا تستخدمها. فالفريق الذي يستطيع أن يجيب خلال دقائق عن سؤال «أي إصدار جافا يعمل وأين؟» سيتعامل مع Java4Shell القادمة أفضل بكثير من فريق يحتاج إلى أسبوع ليعرف.
لمزيد من الأدلة العملية عن البرمجيات والأمن، تصفّح مدونة همرشد.
المصادر
OpenJDK Vulnerability Advisory: 2026/11/17، مجموعة الثغرات في OpenJDK
Critical Java Vulnerability Requires Immediate Patching، CISA، 17 نوفمبر 2026
AL26-029: Critical vulnerability impacting Oracle Java، المركز الكندي للأمن السيبراني
Java4Shell: What Keycloak admins need to do، Keycloak
Java4Shell (CVE-2026-114938) FAQ، Tenable
الصورة البارزة: شعار OpenJDK (علامة تجارية لـ Oracle، من ويكيميديا كومنز) وديوك، تميمة جافا_waving.svg) (ترخيص BSD، ويكيميديا كومنز)
مقالات ذات صلة
هجمات سلسلة التوريد في npm: كيف تحمي فريقك؟
وصلت دودة ChainDrop إلى أكثر من 400 حزمة npm، وفي نوفمبر اختُطفت حزم مهجورة. لماذا لا تكفي الدفاعات المألوفة، وأي الإعدادات تفعّلها هذا الأسبوع؟
Gemini 4 Carbon والأمن السيبراني بالذكاء الاصطناعي: ما الذي تغيّر؟
منحت Google نموذج Gemini 4 Carbon للمدافعين السيبرانيين أولًا ثم أتاحته للجميع. ماذا تقول أرقامه، وكيف يستخدمه فريق صغير بأمان؟
صدر Python 3.15 وتقاعد 3.10: دليل عملي للترقية للفرق
صدر Python 3.15 مع الاستيراد الكسول وfrozendict ومحلّل الأداء Tachyon وترميز UTF-8 افتراضيًا، ولم يعد 3.10 يتلقى تحديثات أمنية. ما الذي تغيّر وما الذي قد يتعطل ومن أين تبدأ.