Java4Shell؛ آسیبپذیری حیاتی جاوا در رمزگشای Base64 و کاری که امروز باید بکنید
باگ CVE-2026-114938 در رمزگشای Base64 جاوا اجرای کد از راه دور بدون احراز هویت را ممکن میکند. با سه شرط بفهمید آسیبپذیرید یا نه و قدمبهقدم وصله کنید.
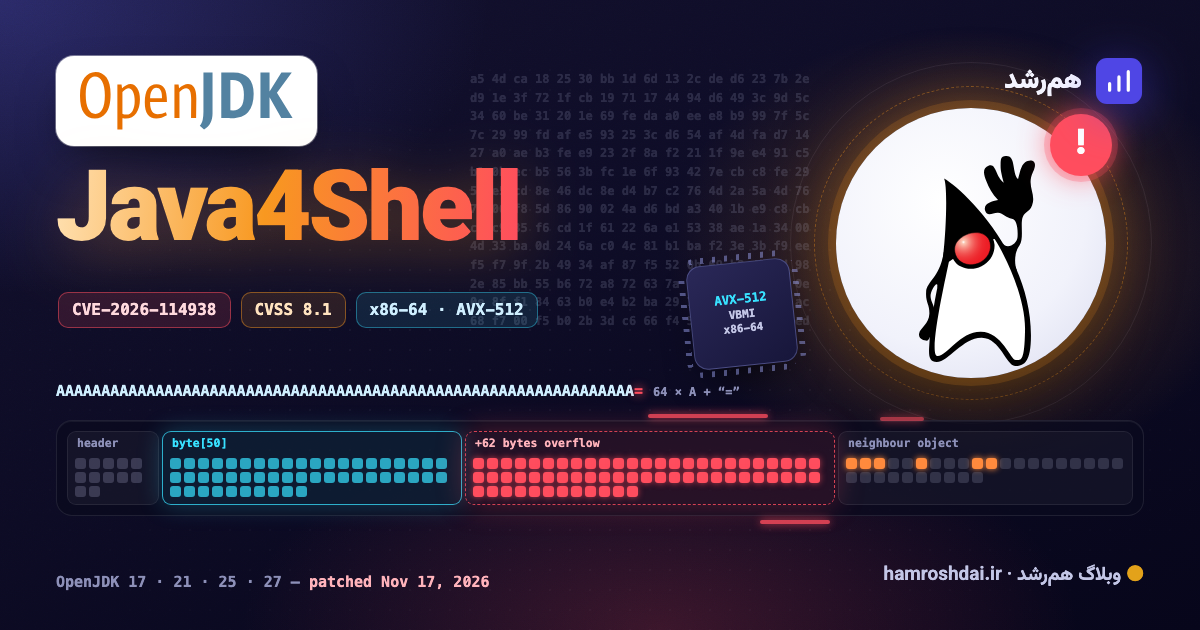
روز ۱۷ نوامبر ۲۰۲۶ (۲۶ آبان ۱۴۰۵)، اوراکل و پروژهٔ OpenJDK وصلهٔ CVE-2026-114938 را منتشر کردند؛ باگی از نوع خرابی حافظه در رمزگشای Base64 جاوا که کاشفانش اسمش را Java4Shell گذاشتهاند. مهاجمی که هیچ حسابی ندارد میتواند یک رشتهٔ Base64 دستکاریشده به سرور آسیبپذیر بفرستد، حافظهٔ heap ماشین مجازی جاوا را خراب کند و در بدترین حالت روی آن کد اجرا کند. همان روز CISA از سازمانها خواست فوراً وصله کنند.
اما هر سرور جاوایی در خطر نیست. این باگ به یک قابلیت خاص پردازنده، بازهٔ مشخصی از نسخههای JDK و یک تنظیم پیشفرض JVM نیاز دارد. در این راهنما توضیح میدهیم باگ چطور کار میکند، چطور در چند دقیقه بفهمید سرورهایتان آسیبپذیرند یا نه و امروز چه باید بکنید.
روز ۱۷ نوامبر چه منتشر شد؟
سه منبع اصلی ماجرا را روشن میکنند:
اطلاعیهٔ آسیبپذیری OpenJDK در ۱۷ نوامبر ده CVE را فهرست کرده که در این انتشار رفع شدهاند. شدیدترینشان CVE-2026-114938 است: مؤلفهٔ
hotspot/compiler، امتیاز ۸٫۱ در CVSS 3.1 و علامتخورده برای شاخههای ۱۷، ۲۱، ۲۵ و ۲۷.وصلهٔ امنیتی حیاتی اوراکل برای نوامبر ۲۰۲۶ در مجموع ۶۵۵ وصلهٔ امنیتی دارد که ۱۱ تای آنها برای Oracle Java SE است. جدول ریسک اوراکل این CVE را بدون نیاز به احراز هویت و از راه دور قابل سوءاستفاده میداند، با پیچیدگی حملهٔ بالا و اثر بالا بر محرمانگی، یکپارچگی و دسترسپذیری.
پژوهشگران شرکت Calif که باگ را گزارش کرده بودند، همان بعدازظهر شرح فنی آن را منتشر کردند. امتیاز آنها در CVSS 4.0 برابر ۹٫۲ است.
مرکز امنیت سایبری کانادا این باگ را سرریز بافر در heap (CWE-122) دستهبندی کرده و ۱۷ نوامبر اعلام کرد تا آن لحظه از سوءاستفادهٔ فعال خبر ندارد.
چطور یک رمزگشای Base64 زبانِ امن از نظر حافظه را میشکند؟
جاوا هر دسترسی به آرایه را بررسی میکند و برای همین خرابی حافظه در کد جاوا نادر است. اما خود JVM کد سطح پایین دارد. HotSpot برای اینکه Base64 را سریعتر رمزگشایی کند، روی پردازندههای x86-64 که از دستورهای AVX-512 VBMI پشتیبانی میکنند، از روالهای دستنویس (intrinsic) استفاده میکند.
به گفتهٔ Calif، باگ در بخشی از این روال است که چند نویسهٔ آخر را پردازش میکند. مثال آنها ۶۴ حرف A و پشت سرش یک = است. جاوا برای این ورودی ۶۵ نویسهای آرایهای ۵۰ بایتی میسازد. روال پس از رمزگشایی ۶۴ نویسهٔ اول، = اضافه را درست پردازش نمیکند، طول خروجی را منفی حساب میکند و آن را به یک نوشتن کامل ۶۴ بایتی تبدیل میکند؛ یعنی ۶۲ بایت بیرون از انتهای آرایه نوشته میشود. جاوا در نهایت ورودی را رد میکند، اما تا آن لحظه شاید اشیای همسایه در حافظه آسیب دیده باشند.
Calif دو پیامد را شرح میدهد:
نشت اطلاعات: خواندن حافظهٔ اطراف شیء خرابشده، به سبک Heartbleed، که میتواند رازهایی مثل کلیدها و توکنها را لو بدهد.
اجرای کد از راه دور: چیدن حافظهٔ heap به شکلی که همین بازنویسی کنترل فرایند را به دست مهاجم بدهد.
دو نکته در ارزیابی ریسک مهم است. اول اینکه Base64 همهجا هست: سرآیندهای احراز هویت، توکنها، بارگذاری فایل و پیامهای شبکه. Calif اجرای کد پیش از ورود را در پیکربندی پیشفرض Keycloak، Jira و Confluence از Atlassian، JFrog Artifactory، Jenkins و PingFederate نشان داده و اجرای کد پس از ورود را در Apache Kafka، Solr، Elasticsearch، Gerrit و Spinnaker. به گفتهٔ خودشان این فهرست کامل نیست و برنامههای نمونهٔ ساختهشده با Spring Boot و Apache Struts را هم آزمودهاند. دوم اینکه اکسپلویت همگانی وجود ندارد: هر برنامه زنجیرهٔ حملهٔ خودش را لازم دارد و تلاش ناموفق ممکن است JVM را از کار بیندازد.
آیا آسیبپذیرید؟ سه شرط
یک فرایند جاوا فقط وقتی در خطر است که هر سه شرط زیر برقرار باشد. این شرطها از شرح Calif و راهنمای تیم Keycloak آمدهاند.
نسخهٔ JDK در بازهٔ آسیبپذیر است. به گفتهٔ Calif، نسخههای OpenJDK از ۱۷٫۰٫۶ به بعد تا پیش از وصله آسیبپذیرند. توزیعهایی که از OpenJDK ساخته میشوند هم همینطورند: Eclipse Temurin، Amazon Corretto، Azul Zulu، Microsoft Build of OpenJDK، BellSoft Liberica، SAP SapMachine و نسخههای Red Hat.
پردازنده AVX-512 VBMI دارد. مثلاً Intel Xeon نسلهای Ice Lake، Sapphire Rapids، Emerald Rapids و Granite Rapids و AMD EPYC و Ryzen از Zen 4 به بعد. سرورهای ARM64، از جمله Graviton و Apple Silicon، آسیبپذیر نیستند.
intrinsicهای Base64 روشناند (که حالت پیشفرض است) و JVM به AVX2 محدود نشده است.
اوراکل و مرکز امنیت سایبری کانادا نسخههای آسیبپذیر و وصلهشده را اینطور اعلام کردهاند:
شاخه | آسیبپذیر (تا و شامل) | نسخهٔ وصلهشده |
|---|---|---|
Java 17 | 17.0.21.0.3 (از 17.0.6) | 17.0.21.1 |
Java 21 | 21.0.13.0.3 | 21.0.13.1 |
Java 25 | 25.0.5.0.3 | 25.0.5.1 |
Java 27 | 27.0.1.0.3 | 27.0.1.1 |
Java 8 Enterprise Performance Pack | 8u511b33-perf | 8u513-perf |
نسخههای معمولی Java 8 و Java 11 در اطلاعیهٔ OpenJDK برای این CVE علامت نخوردهاند. اما برای CVEهای دیگرِ همین انتشار فهرست شدهاند، پس بهروزرسانی این ماه را لازم دارند.
ماشین مجازی هم حساب میشود: مهم این است که hypervisor پرچم پردازنده را به مهمان نشان بدهد یا نه. برای همین بررسی زیر باید روی میزبان یا نود واقعی اجرا شود.
امروز چه کنیم؟ فهرست عملی
۱. همهٔ نسخههای جاوا را پیدا کنید. CISA یادآوری میکند که JDKها و runtimeهایی که درون برنامههای شخص ثالث، ایمیجهای کانتینر و دستگاهها بستهبندی شدهاند، اغلب در فهرست نرمافزارها جداگانه دیده نمیشوند. داخل ایمیجها و محصولات فروشندهها را هم ببینید، نه فقط java سیستم را.
۲. پردازندهٔ هر میزبان یا نود را بررسی کنید. دستور Calif روی لینوکس:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'هر چهار پرچم باید در خروجی باشند. در Kubernetes این دستور را روی نود اجرا کنید، نه روی لپتاپ خودتان.
۳. به نسخهٔ وصلهشده ارتقا بدهید. از 17.0.21.1، 21.0.13.1، 25.0.5.1 یا 27.0.1.1 یا معادلِ آن در توزیع خودتان استفاده کنید. ایمیجهای کانتینر را دوباره بسازید، نه اینکه کانتینرِ در حال اجرا را وصله کنید. سرعت توزیعها یکسان نبوده است: به گزارش Tenable تا ۱۸ نوامبر، Amazon Corretto و Azul Zulu نسخهٔ وصلهشده داده بودند و انتشار Eclipse Temurin در جریان بود. پیش از هر فرضی صفحهٔ توزیع خودتان را ببینید.
۴. اگر هنوز نمیتوانید ارتقا بدهید، مسیر آسیبپذیر را خاموش کنید. JVM را با این پرچم اجرا کنید:
-XX:-UseBASE64Intrinsicsاین پرچم فقط کد شتابیافتهٔ Base64 را خاموش میکند و Red Hat آن را راهکار موقت ترجیحی میداند. گزینهٔ دیگر، -XX:UseAVX=2، استفاده از کل AVX-512 را خاموش میکند. هر دو پرچم فقط برای x86-64 هستند: Calif هشدار میدهد که جاوا روی ARM آنها را نمیشناسد و اجرا نمیشود.
۵. JVM در حال اجرا را بررسی کنید، نه فایل تنظیمات را. توصیهٔ Keycloak برای هر سرویس جاوایی کاربرد دارد:
jcmd $PID VM.flags -all | grep -F UseBASE64Intrinsicsخروجی مورد انتظار UseBASE64Intrinsics = false است. دیدن متغیر در فایل محیطی دلیل کافی نیست.
۶. سرویسهای رو به اینترنت را در اولویت بگذارید، بهخصوص سامانههای ورود و هویت مثل Keycloak، سرورهای CI مثل Jenkins و هر چیزی که Base64 را پیش از احراز هویت رمزگشایی میکند. Keycloak ایمیجهای نسخهٔ ۲۶٫۸ خود (برچسبهای latest، 26.8، 26.8.2 و 26.8.2-3) را به runtime وصلهشده منتقل کرده است.
۷. نشانههای هشدار را زیر نظر بگیرید. CISA از کرشهای غیرمنتظرهٔ JVM، runtimeهای ناشناس و فرایندهای مشکوک جاوا بهعنوان نشانه نام میبرد. موجی از فایلهای کرش hs_err_pid روی یک سرویس عمومی، این هفته ارزش بررسی دارد.
وضعیت سوءاستفاده
به گزارش Tenable تا ۱۸ نوامبر، چند گروه اکسپلویت کارا ساخته بودند بیآنکه منتشرش کنند، GreyNoise تلاشهایی برای سوءاستفاده دیده بود اما موفقیتی تأیید نشده بود و این CVE هنوز در فهرست آسیبپذیریهای مورد سوءاستفادهٔ CISA (KEV) نبود. نمونهٔ اثبات مفهوم عمومی Calif فقط نشان میدهد ترکیب یک JDK و یک پردازنده باگ را فعال میکند یا نه؛ کنترل فرایند را به دست نمیگیرد.
این فرصت کوتاه است. ورودی فعالکننده کوتاه و عمومی است، روش سوءاستفاده مستند شده و برنامههای آسیبپذیر جزو رایجترینها در شبکههای سازمانیاند. فاصلهٔ «سوءاستفادهٔ تأییدنشده» تا «سوءاستفادهٔ گسترده» را چند روز بدانید، نه چند ماه.
درس بزرگتر: کدی که هرگز لازمش نداشتید
دو نکته در شرح Calif جلب توجه میکند. آنها میگویند باگ را با یک عامل هوش مصنوعیِ برنامهنویسی در حدود یک ساعت پیدا کردند، اولین اکسپلویت را در دو ساعت بعد ساختند و کمتر از ۲۰۰ دلار هزینهٔ توکن دادند. و کد آسیبپذیر یک بهینهسازی سرعت است که بیشتر برنامهها، با رمزگشایی چند صد بایت در هر بار، سود چندانی از آن نمیبرند.
نتیجهگیری Calif ارزش جدی گرفتن دارد: در امنیت، به همان اندازه که میپرسیم «چه بسازیم؟»، بپرسیم «چه را حذف کنیم؟». در عمل یعنی بهروز نگه داشتن runtimeها بهعنوان کاری روزمره و نه یک پروژه، دانستن اینکه هر سرویس واقعاً با کدام JDK اجرا میشود و خاموش کردن قابلیتهایی که از آنها استفاده نمیکنید. تیمی که بتواند در چند دقیقه بگوید «کدام نسخهٔ جاوا کجا اجرا میشود»، با Java4Shell بعدی خیلی بهتر کنار میآید تا تیمی که برای فهمیدنش یک هفته وقت لازم دارد.
برای راهنماهای عملی بیشتر دربارهٔ نرمافزار و امنیت، وبلاگ همرشد را ببینید.
منابع
OpenJDK Vulnerability Advisory: 2026/11/17، گروه آسیبپذیری OpenJDK
Critical Java Vulnerability Requires Immediate Patching، CISA، ۱۷ نوامبر ۲۰۲۶
AL26-029: Critical vulnerability impacting Oracle Java، مرکز امنیت سایبری کانادا
Java4Shell: What Keycloak admins need to do، Keycloak
Java4Shell (CVE-2026-114938) FAQ، Tenable
تصویر شاخص: لوگوی OpenJDK (علامت تجاری اوراکل، از ویکیمدیا کامنز) و دوک، نماد جاوا_waving.svg) (مجوز BSD، ویکیمدیا کامنز)
مقالههای مرتبط
حملهٔ زنجیرهٔ تأمین npm: تیم شما چطور از آن در امان بماند؟
کرم ChainDrop به بیش از ۴۰۰ بستهٔ npm رسید و در نوامبر بستههای رهاشده ربوده شدند. چرا دفاعهای آشنا کافی نیست و کدام تنظیمات را همین هفته روشن کنید؟
Gemini 4 Carbon و امنیت سایبری با هوش مصنوعی: چه چیزی تغییر کرد؟
گوگل مدل Gemini 4 Carbon را اول فقط به مدافعان سایبری داد و حالا برای همه باز کرده است. عددهایش چه میگویند و یک تیم کوچک چطور میتواند امن از آن استفاده کند؟
پایتون ۳٫۱۵ آمد و ۳٫۱۰ بازنشسته شد؛ راهنمای عملی ارتقا برای تیمها
پایتون ۳٫۱۵ با ایمپورت تنبل، frozendict، پروفایلر Tachyon و UTF-8 پیشفرض منتشر شد و پشتیبانی ۳٫۱۰ تمام شد. چه چیزی عوض شده، چه چیزی میشکند و ارتقا را از کجا شروع کنیم.